19 октября 2026 года Cloudflare добавила в свой API MCP server поддержку step-up authorization. Подключение можно начать с минимальных прав, а дополнительные разрешения выдавать тогда, когда они потребуются для задачи. Редакция Mentoring.digital объясняет, как это меняет работу агента с облачным API.
Коротко: сервер сообщает, какого разрешения не хватает, а совместимый MCP-клиент предлагает пользователю его выдать. Ранее выданные права сохраняются. Для работы механизма нужна поддержка step-up authorization со стороны клиента.
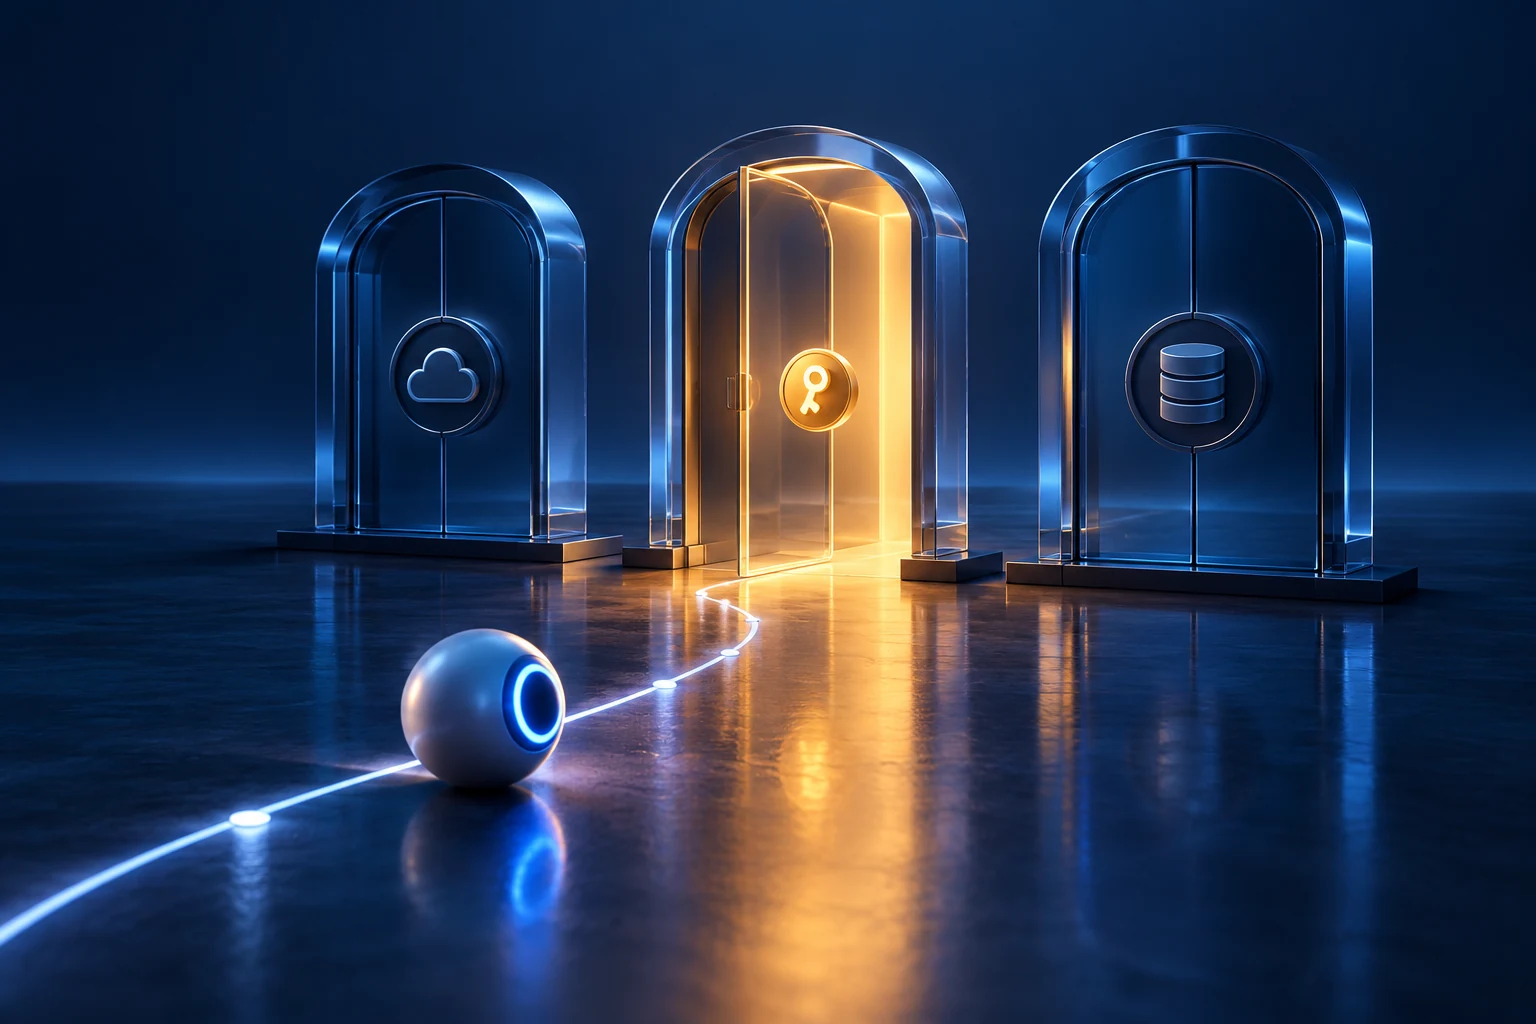
MCP позволяет приложению с ИИ обращаться к инструментам внешнего сервиса. Для такого подключения важно определить, какие действия ему разрешены. В новой схеме Cloudflare агенту не требуется заранее получать весь набор прав, который теоретически может пригодиться в дальнейшем.
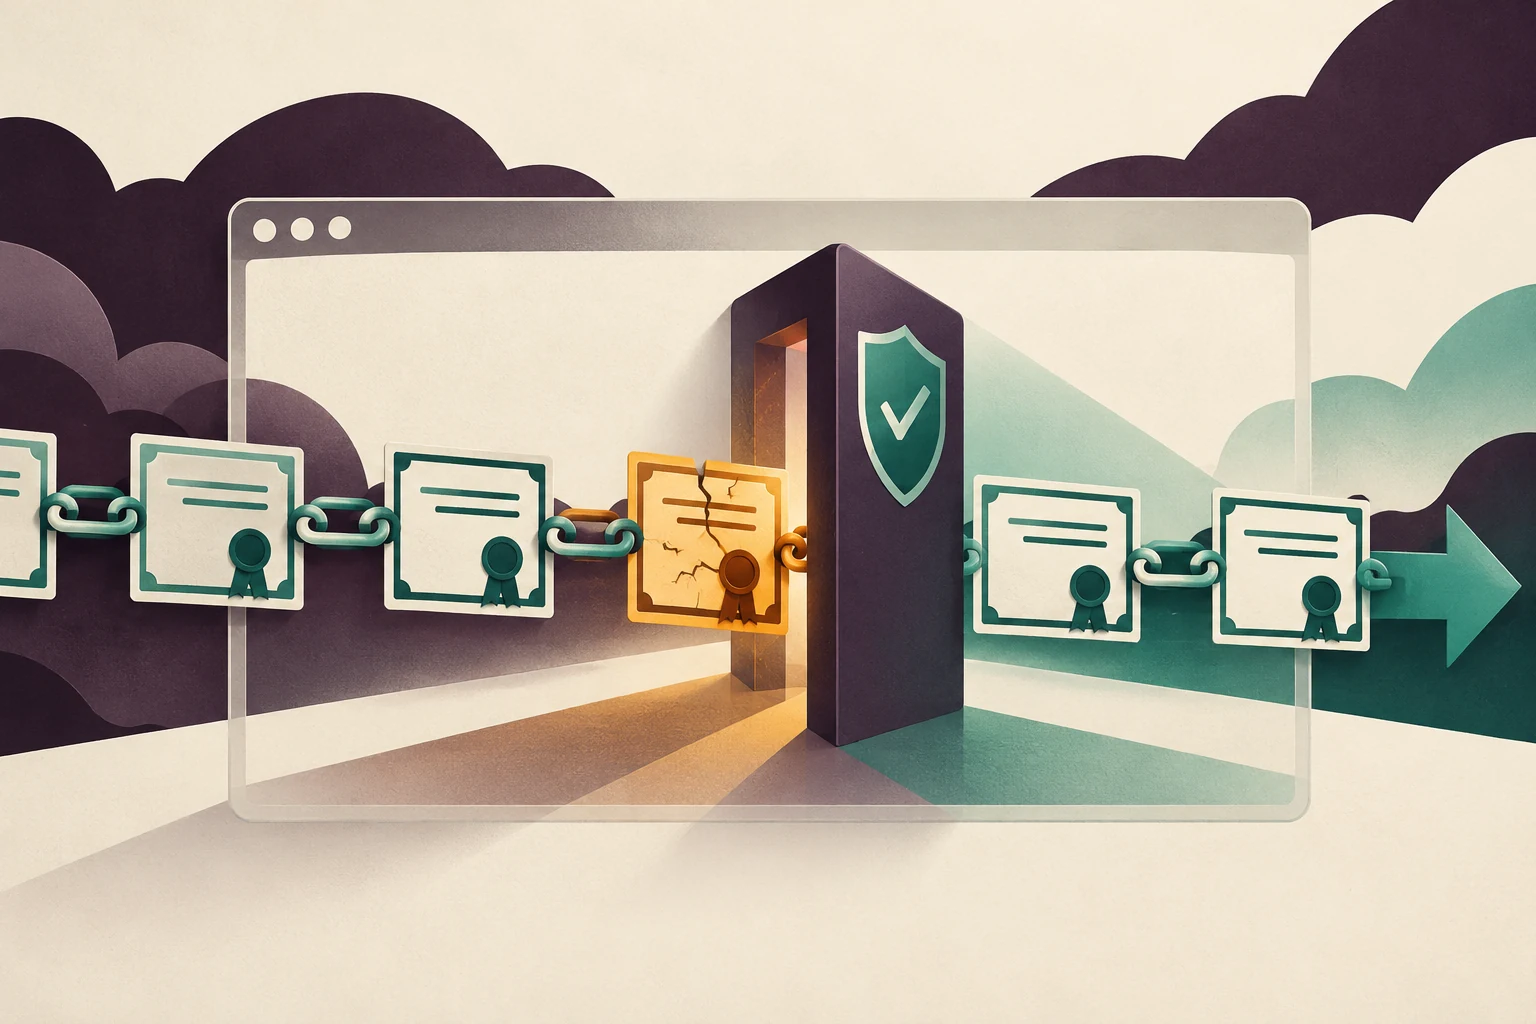
Если вызов инструмента требует ещё не выданного scope, сервер возвращает запрос на расширение доступа с ошибкой insufficient_scope. Scope здесь означает отдельную область разрешённых действий. Клиент показывает запрос пользователю, после чего доступ можно расширить в рамках процедуры авторизации.
Cloudflare предлагает выбрать режим Minimal на странице согласия при подключении API MCP server. Изменение уже доступно клиентам, которые поддерживают этот механизм. Это не означает, что любой MCP-клиент автоматически получил новый интерфейс подтверждения.
В спецификации MCP описана последовательность: прочитать ответ о недостающих правах, объединить новые scope с уже запрошенными, повторить авторизацию и затем повторить исходный запрос. Объединение нужно, чтобы при расширении доступа не потерять права для предыдущих операций.
Там же предусмотрено ограничение повторов. Если расширение доступа не устраняет ошибку, клиент не должен бесконечно запускать одну и ту же процедуру. Для разработчика интеграции это отдельный сценарий обработки ошибки, который стоит проверить наряду с успешным вызовом инструмента.
Не следует считать step-up разрешением «ровно на одно действие». В анонсе прямо сказано, что уже выданные scope сохраняются. Сам факт появления диалога также не доказывает, что пользователь согласился: до получения нужных прав операция должна оставаться незавершённой.
Практический смысл изменения в том, что обсуждение доступа можно привязать к конкретной задаче. Но границы задачи всё равно нужно определить: какие ресурсы агент читает, какие изменяет и кто подтверждает расширение прав.
При проектировании такой интеграции полезен разбор API с ментором по бэкенду. А учёт выданных разрешений и проверку работы в инфраструктуре можно обсудить с наставником по DevOps. Новый механизм делает доступ более управляемым, если команда проверяет весь путь от запроса права до результата операции.