28 октября GitHub объявил public preview сканирования AI-приложений. Новый детектор исследует код агентов и пути, по которым внешнее содержимое может повлиять на модель с доступом к инструментам. На Mentoring.digital объясняем главное ограничение: текущий охват preview уже, чем общий перечень рисков в анонсе.
В объявлении перечислены косвенное внедрение инструкций, раскрытие чувствительной информации и избыточные полномочия агента. Однако раздел Detection coverage в документации уточняет: во время public preview детектор обнаруживает только indirect prompt injection, или XPIA, в AI-агентах.
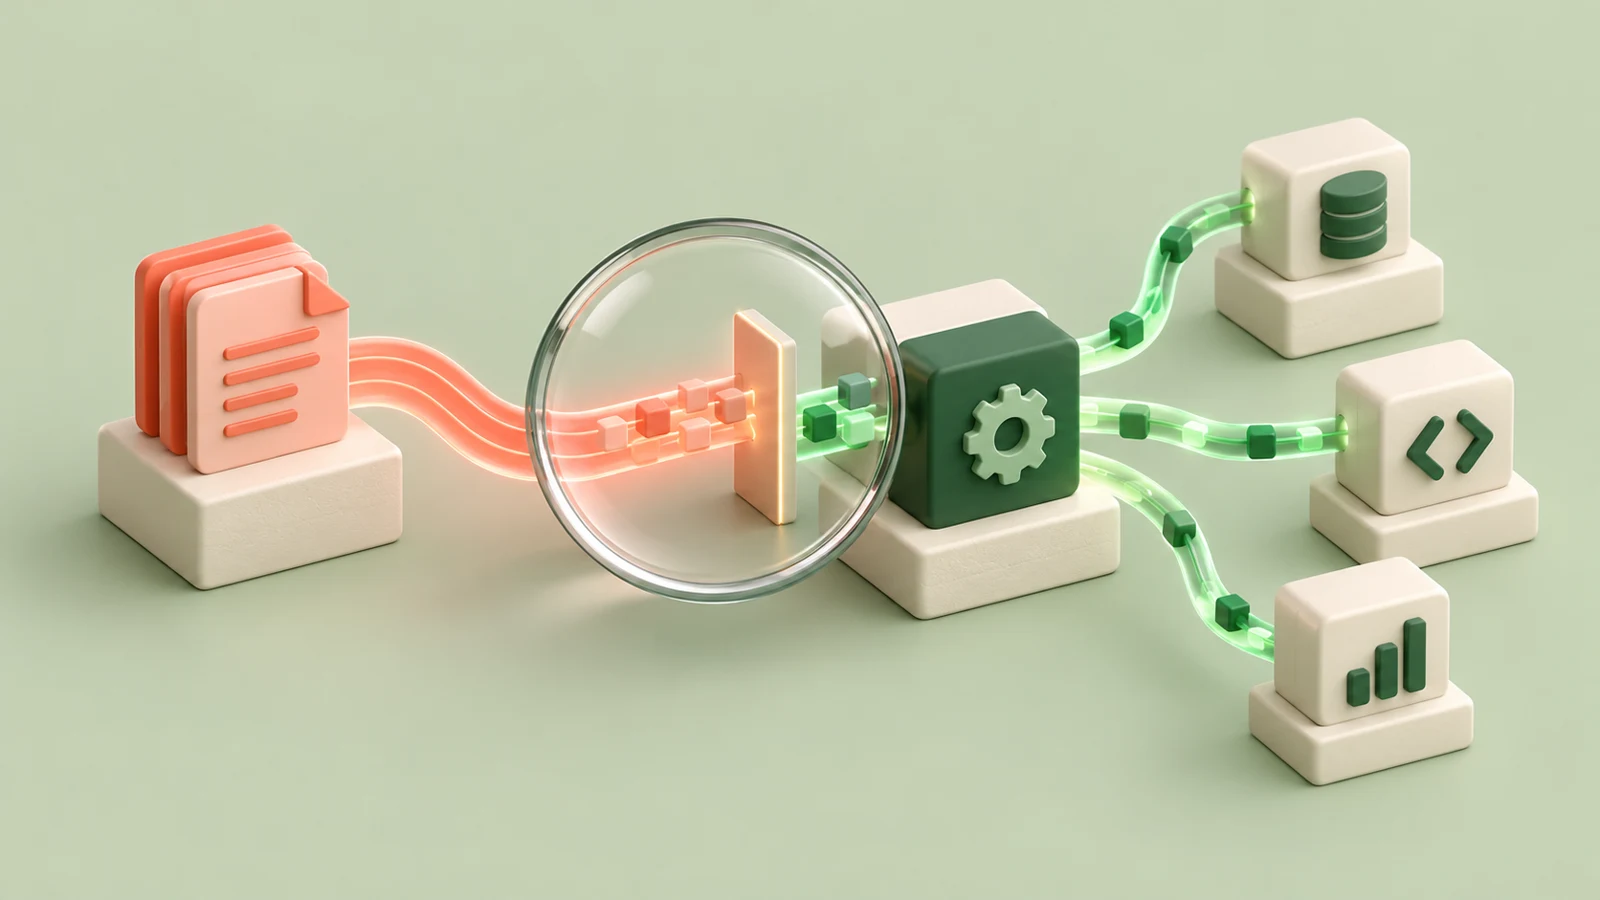
Такой риск возникает, когда инструкции из недоверенного источника, например документа, веб-страницы или ответа API, способны изменить поведение модели. Если у неё есть доступ к данным и инструментам, последствия могут выйти за пределы текста ответа. Для разработчика важно проверить границу между прочитанной информацией и полномочиями на действие.
Проверка запускается при создании pull request и после новых коммитов. Она не сканирует весь репозиторий или накопившийся список старых проблем. Pull request из форков и от Dependabot не поддерживаются.
Результаты появляются в комментариях и носят рекомендательный характер. Они не блокируют слияние и не могут служить обязательным условием merge через rulesets. Поэтому включение детектора не создаёт автоматический запрет на выпуск потенциально опасного изменения.
Возможность доступна в GitHub Enterprise Cloud с лицензией GitHub Advanced Security, включая вариант с data residency. Она расходует AI-кредиты сверх лицензии и пока отсутствует на GitHub Enterprise Server. Проверка выключена по умолчанию; уже включённый AI Scan for pull requests не включает Scan for AI applications автоматически.
Перед применением полезно взять ограниченный сценарий своего агента: какой внешний документ он читает, какие инструменты вызывает и кто разрешает запись. Затем сопоставьте найденный путь с реальным кодом и проверьте предложенное исправление. Отсутствие предупреждений само по себе не доказывает безопасность всех сценариев. Разобрать обработку внешних данных в Python-приложении можно с наставником по Python и серверной разработке.